なぜRancherなのか ―― Kubernetesを組織として運用するための管理基盤
本記事では、Kubernetesの利用が広がると何が課題になり、Rancherがどこを支援できるのかを整理します。
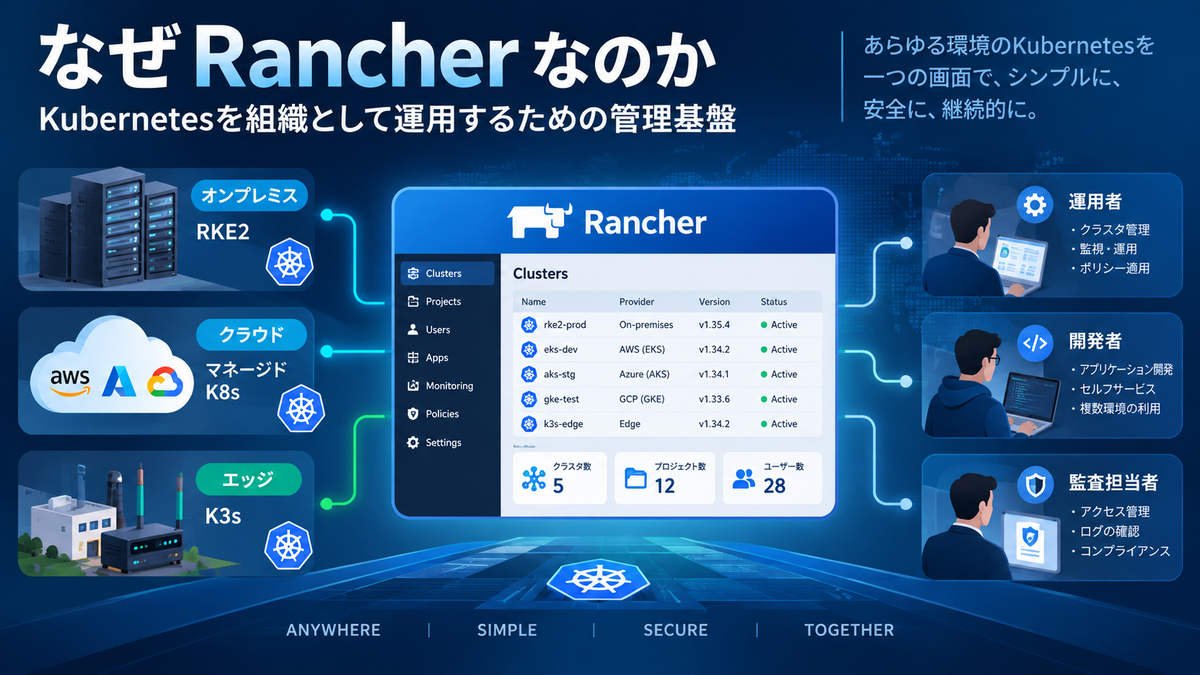
Kubernetesの利用は、一つのクラスタと少人数のチームから始まることが多いものです。この段階であれば、kubectl、kubeconfig、Helm、クラウド事業者の管理画面などを組み合わせて運用できます。
ところが、開発・検証・本番と環境が分かれ、利用者も増えてくると、クラスタを動かすこととは別の課題が出てきます。
「本番クラスタにアクセスできるのは誰か」「更新が必要なクラスタはどれか」「共通の監視設定は、すべての対象に反映できているか」。一つひとつは確認できても、そのたびに担当者へ問い合わせたり、管理画面を切り替えたりしていては、運用の負担が増えていきます。
Rancherが役立つのは、こうした管理を担当者ごとの手順に任せず、組織でそろえたいときです。
本記事では、Kubernetesの利用が広がると何が課題になり、Rancherがどこを支援できるのかを整理します。ここでいうRancherは、Kubernetesクラスタを管理するRancher Managerを指します。
Kubernetesの導入と、Kubernetesの継続運用は別の課題
Kubernetesは、コンテナ化されたアプリケーションを配置し、宣言した状態を維持するための基盤です。一方、KubernetesのAPIやRBAC(ロールに基づくアクセス制御)は、基本的にクラスタごとに提供されます。
そのため、一つのクラスタでアプリケーションを動かせるようになっても、組織内のクラスタをまとめて運用する仕組みまで整うわけではありません。
| 一つのクラスタで考えること | 組織全体で考えること |
|---|---|
| PodやDeploymentを正しく動かす | どこに、何のためのクラスタがあるかを把握する |
| kubeconfigを使って接続する | 利用者の追加、異動、退職に合わせてアクセス権を管理する |
| Kubernetesをアップグレードする | 各クラスタの対応バージョンと更新順序を決める |
| Helm Chartを導入する | 共通アプリケーションを対象クラスタへ継続的に配布する |
| クラスタ内の障害を調査する | どのクラスタで問題が起きているかを把握する |
| Namespace単位でRBACを設定する | チームごとに複数のNamespaceの権限を整理する |
小規模な環境では、担当者の知識や個別の手順で対応できることも多いでしょう。しかし、クラスタや利用者が増えると、「同じ設定のつもりだったが、一部の環境だけ違っていた」といった問題が起きやすくなります。
継続運用では、個々のクラスタを正しく動かすことに加え、こうした管理の抜けや設定の違いを把握できる仕組みが必要になります。
クラスタが増えると「違い」が運用負荷になる
例えば、次のような環境を考えます。
社内データセンター
└── 本番用 RKE2クラスタ

パブリッククラウド
├── 開発用マネージドKubernetesクラスタ
└── 検証用マネージドKubernetesクラスタ

拠点・エッジ環境
└── 小規模なK3sクラスタ
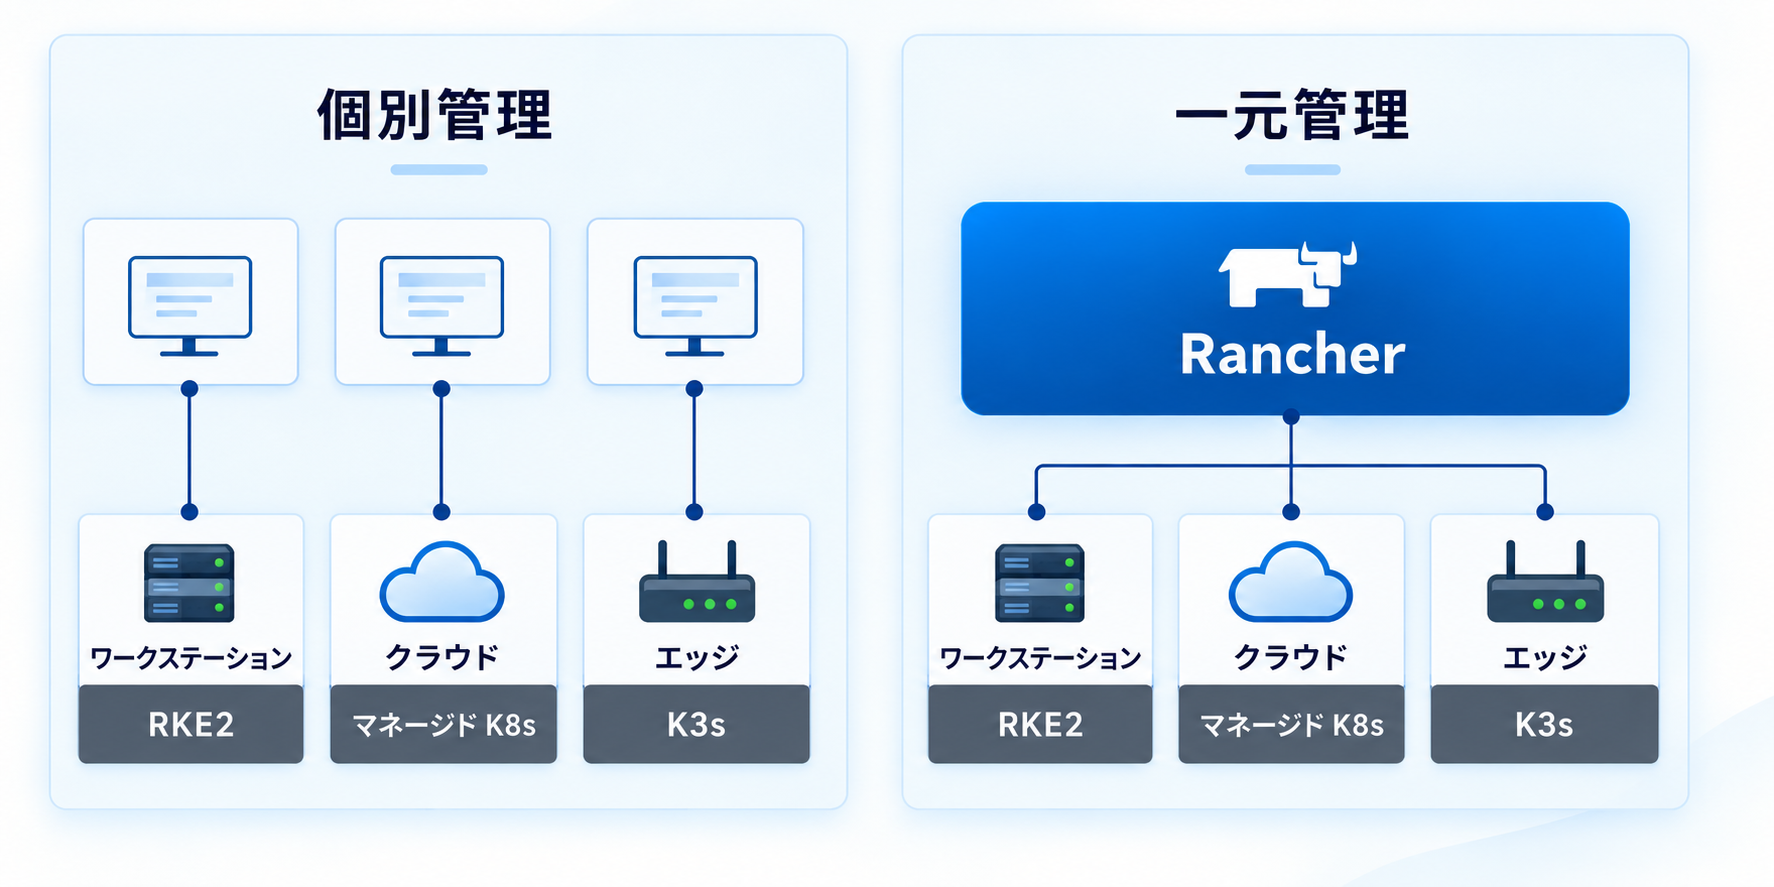
すべてKubernetesであっても、構築方法、認証方法、アップグレード方法、ネットワーク、ストレージは同じとは限りません。
運用もクラスタごとに分かれていると、接続先のkubeconfigやクラウドアカウントを個別に管理し、共通設定の変更を各環境へ順番に反映することになります。同じ役割の利用者なのに、クラスタによって付与されている権限が違う、といった状況も生まれます。
環境に合わせてRKE2、K3s、マネージドKubernetesを使い分けること自体は、問題ではありません。困るのは、環境ごとの違いに加えて、管理の方法までばらばらになってしまうことです。
Rancherを使うと、各クラスタの構成を保ちながら、クラスタの一覧、利用者の権限、リソースの状態などを共通の画面で扱えます。インフラを一種類にそろえなくても、日常的な確認やアクセス管理の方法をそろえられるわけです。[Rancherの基本機能][ref-what-is-rancher]
既存のツールを置き換えるのではなく、つなぐ
Rancherを検討するとき、「kubectlやクラウドの管理画面だけでは駄目なのか」という疑問が出てきます。
それらで運用要件を満たせているなら、必ずしもRancherを追加する必要はありません。また、Rancherを導入しても、既存のツールをすべて置き換える必要はなく、用途に応じて併用できます。
| 手段 | 主な役割 | 複数クラスタで利用する際に決めること |
|---|---|---|
kubectl |
Kubernetes APIを操作する | 接続先、認証情報、Contextの管理方法 |
| Helm | アプリケーションをChartとして導入・更新する | 配布先、設定値、リリース状態の管理方法 |
| Terraform / Ansible | インフラや設定の管理を自動化する | 自動化の対象と、日常運用での実行・承認手順 |
| GitOps | Gitで定義した構成を環境へ反映する | 管理するリソースの範囲と、変更のレビュー方法 |
| クラウド管理画面 | 各クラウドのサービスを管理する | 他のクラウドやオンプレミスとの運用の分担 |
この表は、それぞれの手段で「できないこと」を示したものではありません。自動化や連携の方法によって、担当できる範囲は変わります。
例えば、インフラの構築はTerraform、アプリケーションの配布はGitOps、状態確認と利用者のアクセス管理はRancher、といった分担が考えられます。大切なのは、何をどこで管理するかを決め、同じ設定を複数の仕組みから意図せず変更しないようにすることです。
Rancherを選ぶ六つの理由
ここからは、組織でKubernetesを運用する際に、Rancherが役立つ場面を六つに分けて見ていきます。
1. 異なるKubernetesクラスタを一つの画面から管理できる
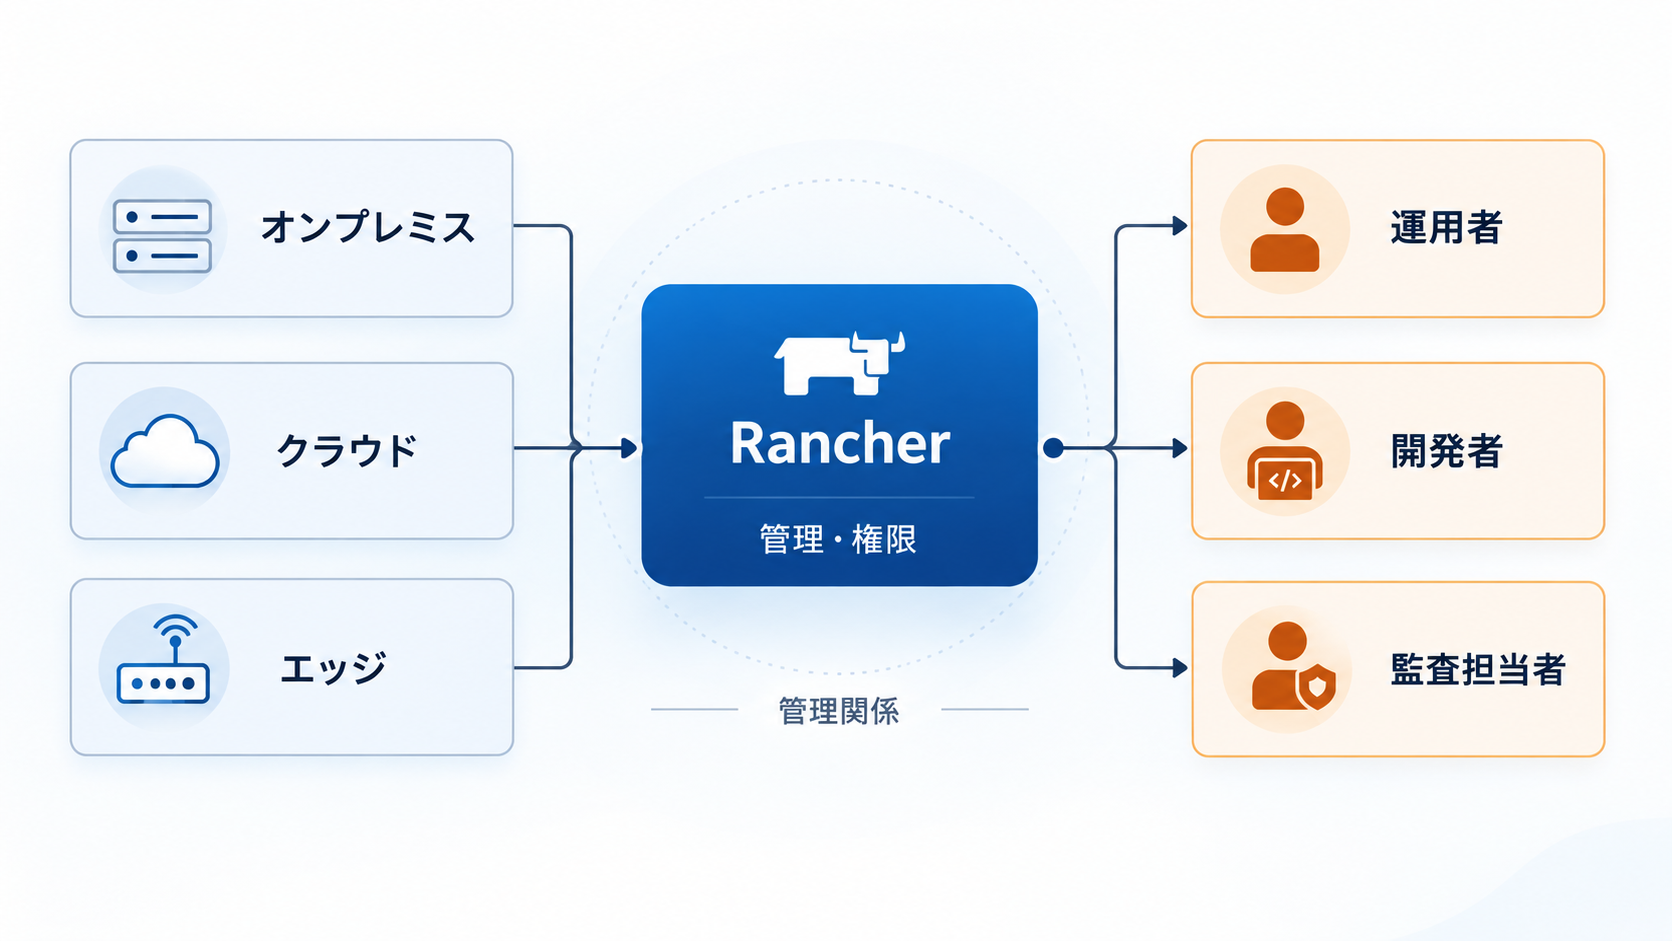
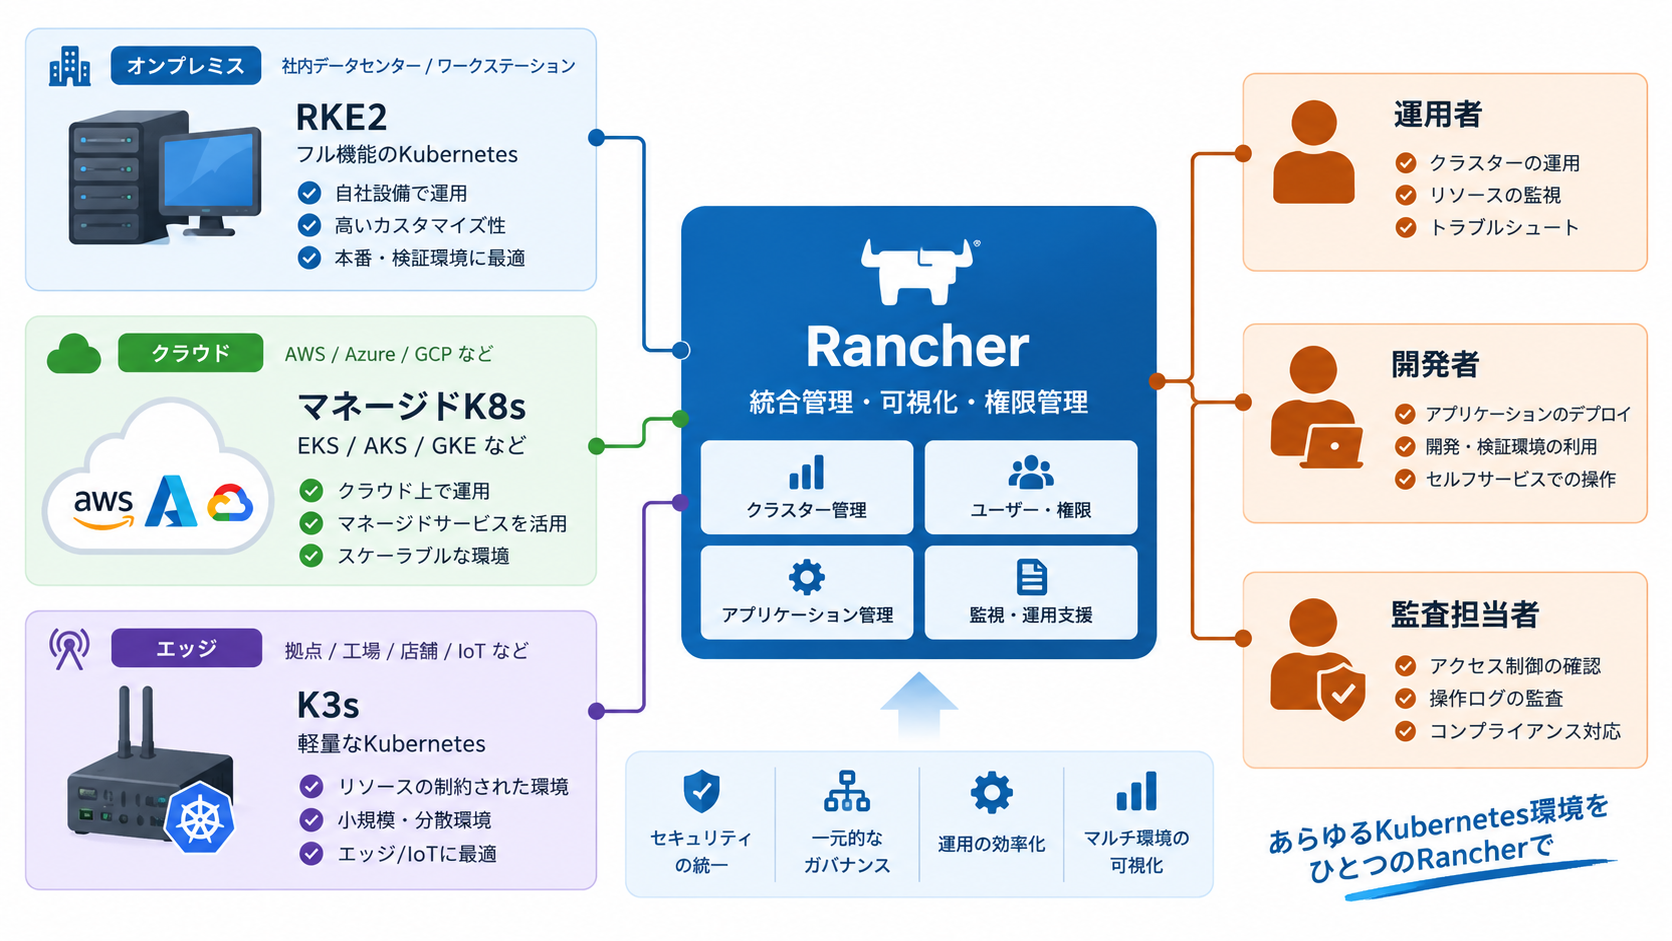
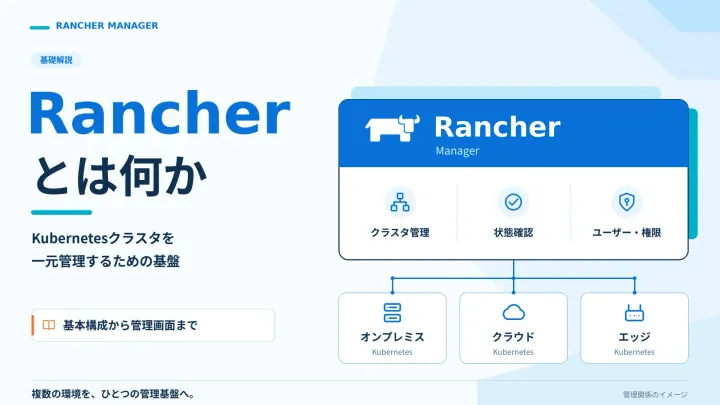
Rancherでは、RKE2やK3sのクラスタを新しく構築するほか、すでに稼働しているKubernetesクラスタを登録できます。オンプレミス、パブリッククラウド、エッジなど、配置場所が異なっていても、管理対象を一つのクラスタ一覧で確認できます。
Rancher:クラスタ一覧・認証・アクセス管理
├── オンプレミスのRKE2 / K3s
├── クラウドのEKS / AKS / GKE
└── その他の対応する既存Kubernetesクラスタ
EKS、AKS、GKEは、それぞれAWS、Microsoft Azure、Google CloudのマネージドKubernetesサービスです。この図は管理上の関係を示しており、すべてのクラスタを同じ構成に作り直すという意味ではありません。
各クラスタは、登録後も独立したKubernetesクラスタとして動作します。既存の環境を移行せずに、クラスタの確認や利用者のアクセス管理をまとめられる点が利点です。[既存クラスタの登録][ref-register-clusters]
ただし、任意のKubernetes環境を無条件に管理・サポートできるわけではありません。導入時は、使用するRancherのパッチバージョンに対応する[Support Matrix(対応構成一覧)][ref-support-matrix]とリリースノートを確認します。
2. ユーザー認証と権限管理を集約できる
クラスタが増えると、利用者の追加や異動のたびに、複数の環境で権限を確認する必要があります。
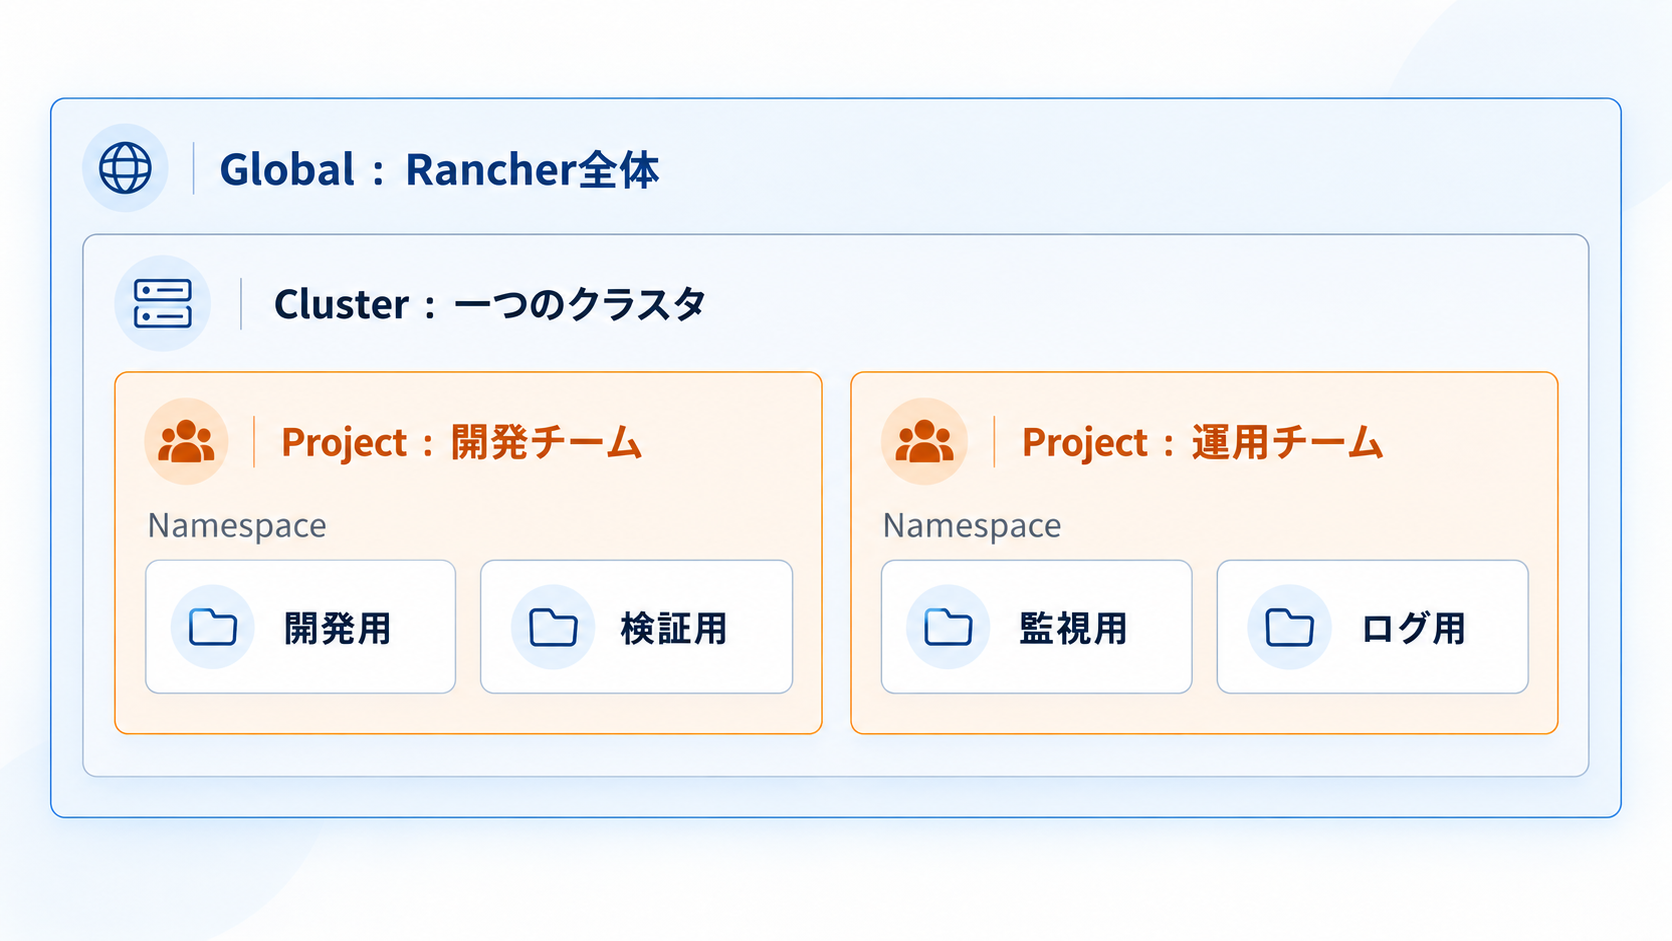
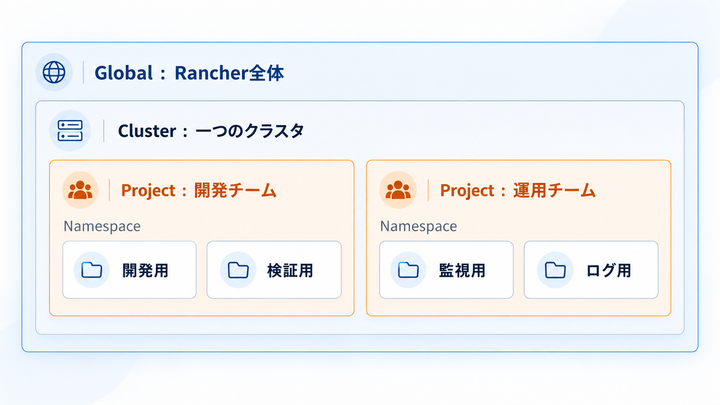
Rancherでは、ローカルユーザーのほか、対応する外部の認証基盤と連携できます。ユーザーやグループには、Rancher全体、特定のクラスタ、特定のProjectといった範囲でロールを割り当てます。[認証と権限管理][ref-auth]
| 権限の範囲 | 主な利用例 |
|---|---|
| Global | Rancher全体の管理、ユーザー管理、共通設定 |
| Cluster | 特定クラスタ全体の管理または参照 |
| Project | 特定Projectに所属するNamespaceの管理または参照 |
Projectは、一つのクラスタ内で複数のNamespaceをまとめる、Rancher独自の管理単位です。例えば、開発チームが利用するNamespaceを一つのProjectにまとめ、そのProjectに必要な権限を付与できます。[ProjectとNamespace][ref-projects]
これにより、クラスタ全体を管理する人と、担当アプリケーションを操作する人の役割を分けやすくなります。ただし、Rancherを介さずに利用する認証情報まで、一律に管理できるわけではありません。異動や退職時の手順には、クラスタへ直接接続するための認証情報も含めておきます。
3. クラスタの状態とライフサイクルを整理できる
Kubernetesクラスタは、構築後も更新が必要です。Kubernetes本体だけでなく、OS、コンテナランタイム、ネットワークやストレージのプラグイン、各種アドオンについても、互換性やサポート状況を確認しなければなりません。
Rancherでは、管理対象クラスタの状態やKubernetesバージョンを確認し、クラスタごとにノードやリソースの情報を調べられます。更新が必要な環境を洗い出し、検証環境から本番環境へ進む順序を検討する際に役立ちます。
ただし、Rancherから実行できる更新やバックアップの操作は、クラスタの種類と構築・登録方法によって異なります。
Rancherから構築したRKE2・K3sクラスタでは、Kubernetesの更新や、etcdを利用する構成でのスナップショットなどを管理できます。一方、外部で構築して登録したRKE2・K3sクラスタでは、バージョン管理を有効にすることでKubernetesを更新できますが、登録したetcd利用クラスタのスナップショット取得はRancher UIの外で行います。[クラスタの種類ごとの管理機能][ref-cluster-capabilities]
EKS・AKS・GKEでは、対応するクラウド連携を通じて扱える操作があり、一般的な既存クラスタの登録とは管理範囲が異なります。「登録したクラスタはすべて参照のみ」と考えるのも正確ではありません。[登録クラスタの管理範囲][ref-register-clusters]
Rancherで管理する操作と、各クラウドやOS、アドオン側で実施する操作を分けておくと、更新時の作業分担が明確になります。
4. GUI、CLI、APIを役割に応じて使い分けられる
RancherのCluster Explorerでは、Deployment、Pod、Service、Ingress、PVC、SecretなどのKubernetesリソースを確認できます。権限に応じてYAMLを編集したり、Podのログやイベントを調べたりすることもできます。
例えば、アプリケーション担当者は画面からPodの状態を確認し、インフラ担当者はkubectlで詳しく調査する、といった使い分けができます。同じクラスタの情報を見ながら話せるので、障害の切り分けや担当者間の引き継ぎにも利用できます。
Rancherの認証プロキシを経由するkubeconfigを使えば、kubectlやHelmからの操作にもRancherの認証と権限を利用できます。GUIを使う人とCLIを使う人のために、別々のアクセス管理を用意する必要を減らせます。[下流クラスタへの接続方式][ref-downstream]
画面からDeploymentを作成する場合も、実際に操作されるのは対象クラスタのKubernetesリソースです。GUIで覚えたリソースの関係や確認の観点は、CLIを使った運用にもつながります。
5. Fleetで複数クラスタへの配布をGitOps化できる
クラスタをまとめて表示できても、共通設定を各クラスタへ手作業で反映していれば、適用漏れや設定の違いは残ります。
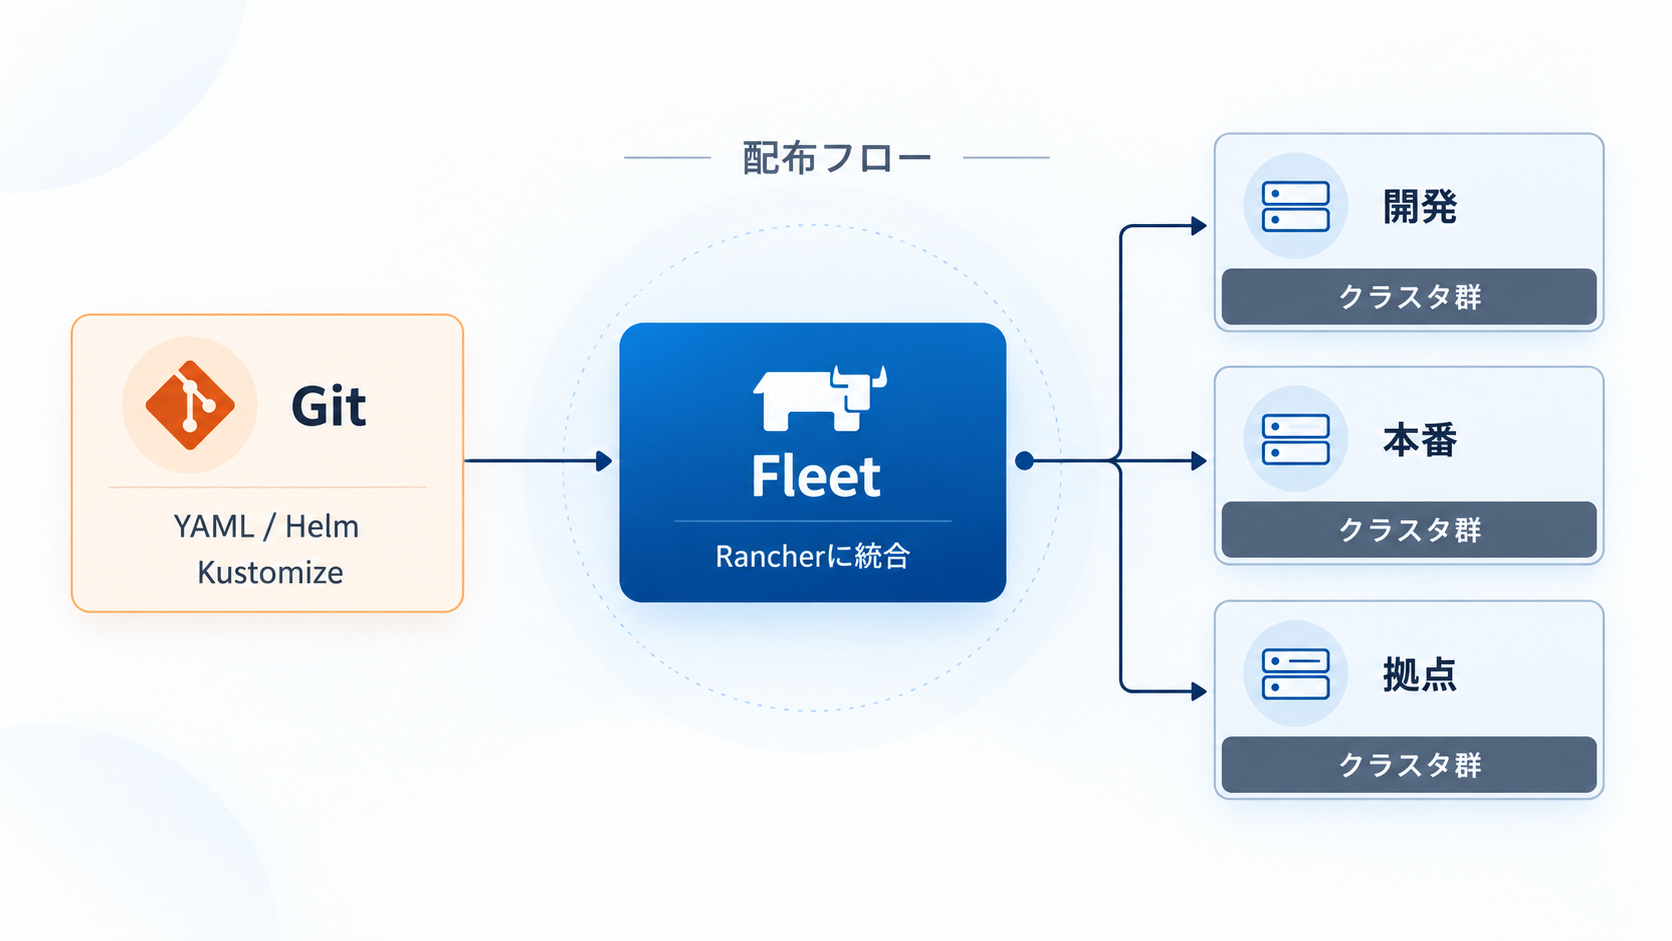
Rancherには、GitOpsによる継続的な配布を行うFleetが統合されています。Gitに保存したKubernetesのYAMLマニフェスト、Helm Chart、Kustomizeの構成をもとに、対象クラスタへリソースを配布できます。[Fleetの概要][ref-fleet]・[対応する構成形式][ref-fleet-architecture]
配布対象には、監視やログ収集のアドオン、Ingress Controller、cert-manager、Namespace、ResourceQuota、NetworkPolicyなどが考えられます。環境や拠点ごとに設定値を変えたいアプリケーションも対象になります。
Gitリポジトリ:配布したい構成と変更履歴
└── Fleet
    ├── 開発クラスタ群
    ├── 本番クラスタ群
    └── 拠点クラスタ群
Gitで変更をレビューしてから対象へ配布し、Rancherから配布状況を確認する。この流れを整えることで、「どのクラスタに、どの設定を反映したか」を追いやすくなります。
ただし、共通の定義を配布しても、ネットワークやストレージなどの前提まで同じになるわけではありません。環境ごとの違いは設定値に分け、既存の構成や管理方法と競合しないようにします。
6. オンプレミスや閉域環境を含めて設計できる
データの配置要件や既存設備、ネットワークの制約によって、パブリッククラウドだけでは構成できない環境もあります。
Rancher Serverは自組織のKubernetesクラスタへ導入でき、公式ドキュメントには、プライベートレジストリを利用したエアギャップ環境向けの導入・アップグレード手順も用意されています。[エアギャップ環境への導入][ref-air-gap]
インターネットへ接続できない環境では、必要なコンテナイメージやHelm Chart、更新用の資材を事前に用意し、環境内から参照できるようにします。TLS証明書やプロキシを含めた設計も必要です。
ここで注意したいのは、インターネット接続が不要な構成にできることと、Rancherとの管理通信が不要なことは別だという点です。管理対象クラスタのAgentからRancher Serverへ接続できる経路は必要です。外部と完全に分離された環境では、その環境内にRancherを配置するなど、通信できる範囲に合わせて管理基盤を分けます。[Agentの接続方式][ref-downstream]
物理的に一つのRancherへ集約できない場合でも、各環境で認証や権限、配布方法の方針をそろえることは検討できます。
Rancherを導入すると、運用はどう変わるのか
個別の手順が中心だった運用では、例えば次のような変化が考えられます。
| 管理対象 | 個別の手順が中心の場合 | Rancherを利用する場合 |
|---|---|---|
| クラスタの把握 | 台帳や個々の管理画面で確認する | 登録したクラスタを一覧で確認する |
| 接続と権限 | クラスタごとに認証情報や権限を管理する | Rancher経由のアクセスをまとめて管理する |
| 日常確認 | CLIやクラウドの管理画面を切り替える | 各クラスタをCluster Explorerで確認する |
| 共通アドオン | 各クラスタで導入・更新の手順を実行する | Fleetで対象と設定を定義して配布する |
| バージョン管理 | 各環境の情報を集めて更新計画を作る | Rancher上のクラスタ情報を更新計画に利用する |
| オンプレミスとクラウド | 環境ごとに手順を整備する | 共通操作をそろえ、固有の操作は別に管理する |
これらはRancherを導入しただけで、自動的に整うものではありません。既存の自動化や認証連携で実現できている部分もあるでしょう。
導入前後を比べるときは、機能の数よりも、「毎回手作業で行っていた確認や設定を、どれだけ減らせるか」に注目すると判断しやすくなります。
導入効果を高めるために押さえたいこと
Kubernetesの知識は引き続き必要
Podが起動しない、Serviceへ接続できない、PVCが利用可能にならない。こうした問題の調査には、Kubernetesだけでなく、ネットワーク、ストレージ、Linuxなどの知識も必要です。
Rancherがあれば状態やログを確認しやすくなりますが、原因を判断するには、それぞれの仕組みを理解する必要があります。
共通化する範囲を決める
Projectの分け方、ロールの設計、クラスタの命名規則、アップグレードの手順、Fleetのリポジトリ構成などは、利用する組織が決めます。
すべてを同じにする必要はありません。例えば、利用者のアクセス管理は統一し、ネットワークやストレージは環境ごとの要件に合わせる、といった分け方もできます。
Rancher自体の運用を設計する
管理をRancherへ集約するほど、Rancher Serverを安定して動かすことが重要になります。本番環境では、管理クラスタの高可用性、DNSとTLS証明書、バックアップと復旧、バージョン管理、通信経路、監視を含めて設計します。[導入要件][ref-requirements]
バックアップでは、Rancherの管理情報と、下流クラスタやアプリケーションのデータを分けて考えます。Rancher Backup OperatorはRancherの管理情報を対象とするもので、下流クラスタのワークロードや永続ボリュームのデータまで一括で保護するものではありません。[Rancherのバックアップ範囲][ref-rancher-backup]
また、Rancherが停止したときに備え、クラスタへ直接接続するための経路と認証情報も確認します。Rancherの認証プロキシを経由するkubeconfigを保存しただけでは、Rancher停止時の接続手段にはなりません。[接続経路と直接アクセス][ref-downstream]
Rancherが特に効果を発揮する環境
Rancherの導入効果は、クラスタ数だけでは決まりません。クラスタが少なくても、利用者が多く、チームごとの権限管理が必要なら、管理をまとめる意味があります。
特に検討しやすいのは、開発・検証・本番の複数環境を継続的に運用する場合や、オンプレミスとクラウドが混在する場合です。部門や顧客ごとにアクセス範囲を分けたい、共通アドオンを計画的に更新したい、プラットフォームチームから各チームへ利用環境を提供したい、といった要件にも関係します。
一方、一つの小規模な検証クラスタを少人数で短期間だけ使う場合や、既存のクラウドサービスと運用手順で要件を満たせる場合は、新しい管理基盤を追加しない方が単純なこともあります。
減らせる運用負荷と、Rancher自体を維持する負荷を比べることが、導入判断の基本です。
導入判断で確認したい質問
機能一覧を見る前に、現在と今後の運用について、次の点を確認してみてください。
| 確認する質問 | 検討したいこと |
|---|---|
| 今後、クラスタや環境は増えるか | 個別の管理手順を増やし続けずに対応できるか |
| 利用するチームは複数か | チームごとの権限と責任範囲を明確にできるか |
| オンプレミスとクラウドが混在するか | 状態確認やアクセス管理を共通化できるか |
| 異動や退職の際にアクセス権を見直せるか | Rancher経由と直接接続の両方を把握できているか |
| バージョンとサポート状況を把握しているか | 更新対象と実施順序を判断できるか |
| 共通アドオンを同じ手順で配布できるか | Fleetなどで配布対象と設定を管理する余地があるか |
| 障害時の確認方法が決まっているか | 誰が、どの権限で、どの経路から調査するか |
| 管理基盤を自組織内に置く必要があるか | 配置場所と通信経路に合う構成を取れるか |
回答が担当者個人の記憶や手元のメモに依存しているなら、クラスタがさらに増える前に、管理方法を見直す価値があります。
Rancherは小さく導入して、運用範囲を広げる
最初から、すべてのクラスタと機能をRancherへ集約する必要はありません。まずは非本番クラスタを一つ登録し、実際の運用に合うかを確かめるとよいでしょう。
確認したいのは、画面の使い勝手だけではありません。既存の認証基盤と連携できるか、Cluster・Project・Namespaceの権限をどう分けるか、Rancherから取得したkubeconfigを既存の作業に使えるか、といった点も重要です。
そのうえで、既存の監視、ログ、Ingress、ストレージとの共存や、Fleetによる共通設定の配布を検証します。Rancher Serverを停止した場合の影響と、クラスタへ直接アクセスする手順も確認しておきます。
効果を確認できたところから、対象クラスタや運用の範囲を広げていきます。「一元管理したい」という目的を、まずどの作業からそろえるのか、という具体的な計画に落とし込むことが大切です。
まとめ
Rancherを選ぶ理由は、複数のKubernetesクラスタを、チームで継続して管理しやすくすることにあります。
クラスタの一覧やアクセス権をまとめ、日常的な状態確認を同じ画面で行う。共通設定の配布にはFleetを使い、環境固有の作業は切り分ける。そうした運用を、既存のクラスタやツールを生かしながら組み立てられます。
もちろん、Kubernetesの知識や管理基盤そのものの保守は必要です。現在の運用で何に手間がかかっているかを整理し、Rancherによって改善できる部分から検証することが、無理のない導入につながります。
Comments ()